ახალი GPT-6 Cyber. მოწყვლადობების ძიება და უსაფრთხოების უზრუნველყოფა
 დავით მაჭახელიძე · 3 წთ საკითხავი
5 ნოემბერს OpenAI-მ წარმოადგინა GPT-6 Cyber — კიბერუსაფრთხოების სპეციალიზებული მოდელი. ის განკუთვნილია მოწყვლადობების აღმოსაჩენად და აღმოსაფხვრელად, პროგრამული უზრუნველყოფის დაცულობის გასაანალიზებლად და შეღწევადობის ტესტირების ჩასატარებლად.
მოდელის გამოყენება უკვე მოასწრეს Linux ოპერაციული სისტემისა და Firefox ბრაუზერის დაცულობის გამოსაკვლევად. კვლევების შედეგად Linux-ში პრივილეგიების გაზრდის 948 გზა და Firefox-ში მანამდე აღმოჩენილი 81 მოწყვლადობა გამოვლინდა.
მოდელის მთავარი ამოცანაა ინფორმაციული უსაფრთხოების სპეციალისტების დახმარება.
უნივერსალური მოდელებისგან განსხვავებით, Cyber ორიენტირებულია უფრო რთულ პროფილურ ამოცანებზე, მათ შორის აპლიკაციებისა და სისტემების კვლევასა და შემოწმებაზე მათ საწყის კოდზე წვდომის გარეშე.
OpenAI ავითარებს პროგრამა Daybreak-ის („აისი“) ორ მიმართულებას. Daybreak Blue განკუთვნილია სპეციალისტებისთვის, რომლებსაც ესაჭიროებათ სისტემების შემოწმება მოწყვლადობებზე, ექსპლოიტებსა და შესწორებებზე. Daybreak Red მიმართულია უსაფრთხოების სისტემების უფრო სიღრმისეულ შემოწმებაზე, რაც მოიცავს მოწყვლადობების ექსპლუატაციის გზების შემუშავებასა და მათ განხორციელებას.
როგორც შემქმნელები ამტკიცებენ, მოდელი მუშაობს მხოლოდ შემოწმების ნებადართული არეალის ფარგლებში და არ სცდება მას. სერვერის გამოკვლევისას და მოწყვლადი მანქანების აღმოჩენის შემთხვევაში, ხელოვნურმა ინტელექტმა არ უნდა გამოიყენოს მათი მოწყვლადობები სხვა სისტემებში შეღწევის მიზნით.
ტესტირების შედეგები
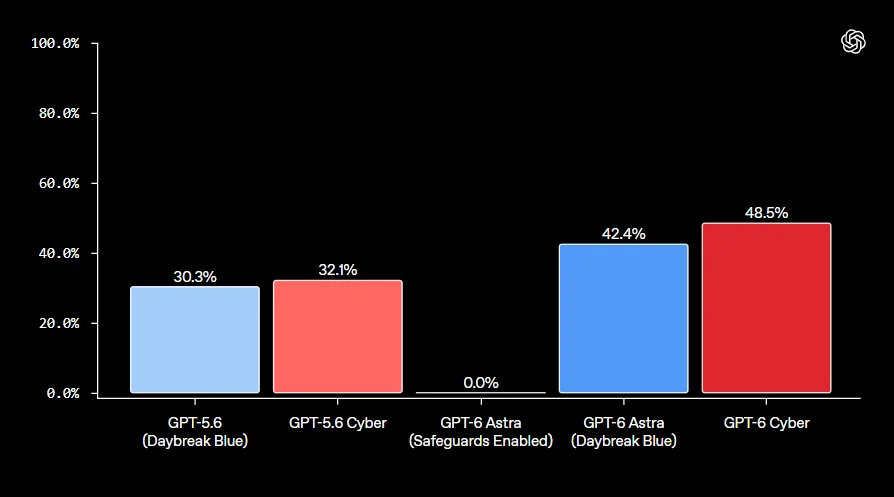
ახლა განვიხილოთ OpenAI-ის მიერ წარმოდგენილი ბენჩმარკები. დავიწყოთ ExploitGym ბენჩმარკით, რომელიც ამოწმებს, შეუძლია თუ არა ხელოვნურ ინტელექტს ცნობილი მოწყვლადობის გამოყენება მის ექსპლოიტად გადასაქცევად. Cyber-6 წარმატებული შეტევების 48,5%-ს აჩვენებს წინა ვერსიის, Cyber-5.6-ის 32,1%-ის წინააღმდეგ.
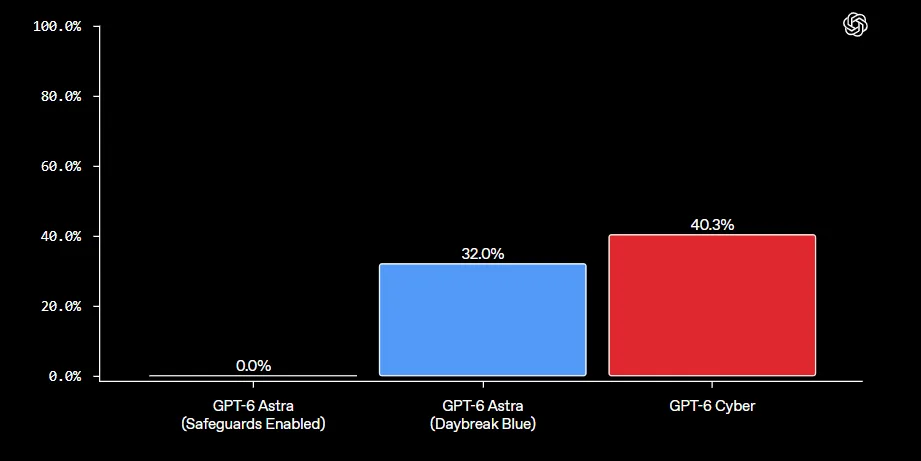
Web Pentesting ბენჩმარკი ამოწმებს ვებ-აპლიკაციებში მოწყვლადობების ძიებას მათ კოდზე წვდომის გარეშე. 6 Cyber-მა გამოავლინა მოწყვლადობების 40,3% 6 Astra-ს 32%-ის წინააღმდეგ.
SRE-Bench ბენჩმარკში, რომელიც აფასებს მოდელის რევერს-ინჟინერიის შესაძლებლობებს, 6 Cyber-მა დააგროვა 92,8% GPT-6 Astra-ს 88%-ის წინააღმდეგ.
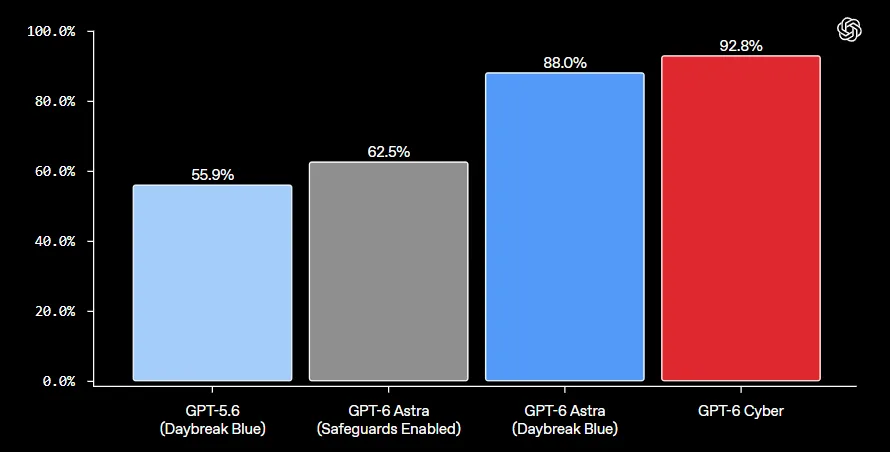
ბენჩმარკები განსხვავებულ შედეგებს აჩვენებს. ცხადია, რომ ახალი ვერსია ძველზე უკეთესი იქნება, თუმცა მხოლოდ საკუთარი სხვადასხვა ვერსიის მოდელების შედეგების შედარება საუკეთესო ვარიანტი არ არის. შედარებაში ჩინელი და ამერიკელი პარტნიორების ცნობილი მაჩვენებლების დამატებით, მომხმარებლისთვის მოდელის ეფექტიანობის უფრო შთამბეჭდავი მტკიცებულებების წარდგენა იქნებოდა შესაძლებელი. ან იქნებ ყველაფერი ასე ცალსახა არ არის და OpenAI-ის გარდა სხვა ყველაზე პოპულარული მოდელების შედარებით აუდიტორიის ნდობის დაკარგვაა შესაძლებელი?
დასკვნები
ამ ეტაპზე GPT-6 Cyber ხელმისაწვდომია მხოლოდ Daybreak პროგრამის დამტკიცებული მონაწილეების შეზღუდული წრისთვის. OpenAI წვდომის გახსნას ყველასთვის გეგმავს, როგორც კი დარწმუნდება, რომ მოდელი მაშინვე ინტერნეტის გატეხვასა და SkyNet-ის შექმნას არ დაიწყებს.
თუ სერიოზულად ვიტყვით, ინფორმაციული უსაფრთხოების სპეციალისტებმა უახლოეს მომავალში შესაძლოა სერიოზული დამხმარე მიიღონ სხვადასხვა სცენარისთვის. მთავარია — უსაფრთხოებასა და სისტემების გამძლეობის შემოწმებას შორის ბალანსის დაცვა, მოდელისა და საკუთარი თავის გაკონტროლება, რათა კეთილშობილურმა ტექნოლოგიამ ადამიანებს ზიანი არ მიაყენოს.
ამასობაში კი bug bounty პროგრამების მონაწილეები მორიგ ჯერზე იღებენ კონკურენტებს, რომლებმაც შეიძლება არაფერი იცოდნენ მოწყვლადობების შესახებ — მათ ნაცვლად ყველაფერს ხელოვნური ინტელექტი გააკეთებს.
როგორ ფიქრობთ, გადაიქცევა bug bounty სიჩქარის რბოლად და არა ხარისხის?
იქნება თუ არა Cyber მოდელი ძლიერი ინფორმაციული უსაფრთხოების სფეროში, თუ შესაძლებელია open source მოდელის აღება, მისი დატრენინგება და ის ნებისმიერ დახურულ AI-მოდელზე ძლიერი იქნება?
Token Factory: ღია AI-მოდელების ინფერენსი რუსეთის ფედერაციის სერვერებზე
დააკავშირეთ GLM, DeepSeek, Qwen და Kimi OpenAI-თან თავსებადი API-ით და გადაიხადეთ რუბლებში მხოლოდ გამოყენებული ტოკენებისთვის.
წყარო: Habr — Flampanzer
წაიკითხეთ შემდეგ
Anthropic ლობირებს კანონს, რომელიც უშვებს იმ ხელოვნური ინტელექტის მოდელების დაბლოკვას, რომლებსაც 50 ან მეტი ადამიანის დაღუპვის გამოწვევა შეუძლიათ
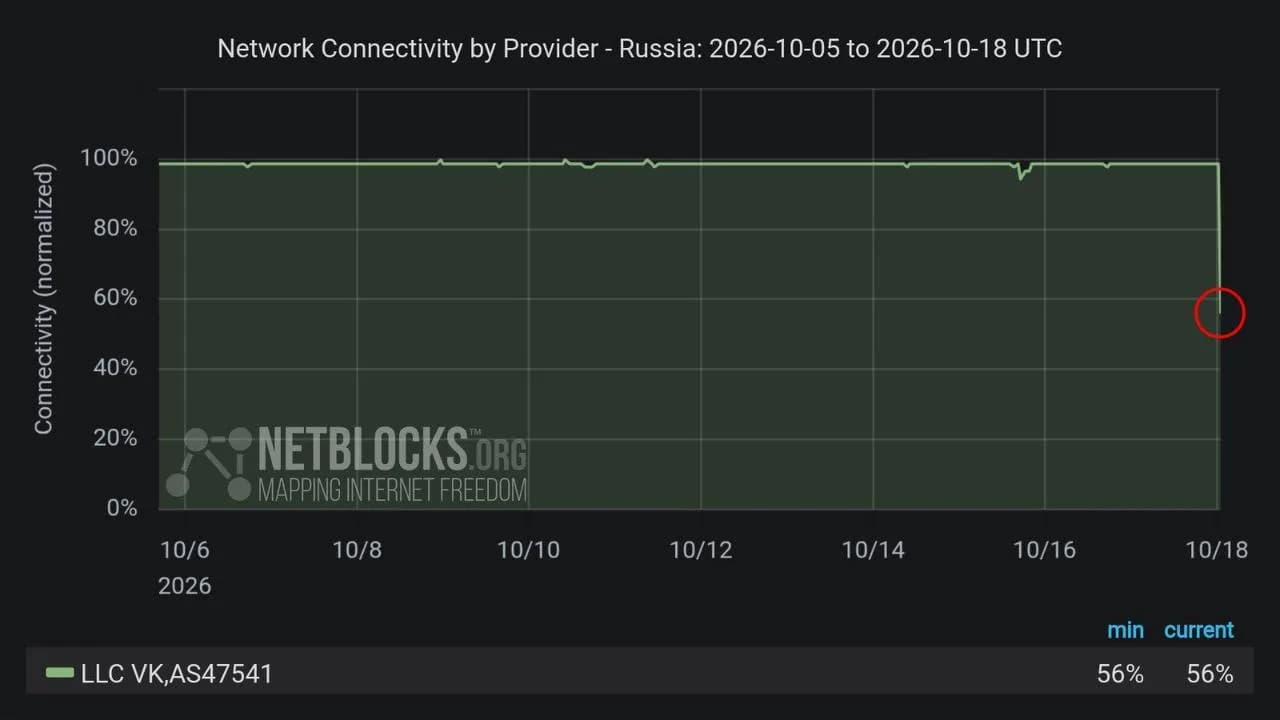
VK-მ ლენინგრადის ოლქში კომპანიის მონაცემთა ცენტრზე თავდასხმის შესახებ განაცხადა, „ВКонтакте“-ის სერვისები ჩვეულ რეჟიმშია ხელმისაწვდომი
NVIDIA Rubin-ის ამაჩქარებლები PCIe-პლატების ფორმატში გამოჩნდება
თეგები
კომენტარები
ჯერ არ არის კომენტარები. იყავი პირველი!